Senior Software Developer Микита Курочка поділився в LinkedIn досвідом, який міг перетворитися на кіберзлочин. За його словами, він ледь не став жертвою шахрайства під час співбесіди на позицію в компанії Cryptan Labs.
За словами Микити, на перший погляд, вакансія та опис ролі виглядали цілком звичайними. Під час інтерв’ю через відеозв’язок співрозмовник попросив вимкнути камеру нібито через проблеми з інтернетом. Пізніше айтівець зрозумів, що це міг бути AI-згенерований аватар, а не реальна людина.
Під час співбесіди йому показали дизайн у Figma та розповіли про базовий функціонал, терміни та обсяг роботи. Однак низка моментів мала насторожити. «Проєкт нібито новий і запущений лише 2–3 тижні тому. Мене попросили переглянути код і дати фідбек. Мене додали до GitHub-організації. Я завантажив проєкт архівом, а не через SSH», — розповів розробник.
«Я чітко сказав, що не буду запускати проєкт, доки повністю не зрозумію, що саме він робить. Мені відповіли, що це нормально. Проєкт був майже порожній з точки зору логіки, але мав велику структуру, де фронтенд і бекенд знаходилися в одному репозиторії», — зауважив девелопер.
Після перевірки package.json Микитa помітив, що при встановленні залежностей проєкт автоматично запускався через "prepare": "node server/server.js". При детальному аналізі він знайшов код, який дозволяв віддалено виконувати довільні команди і відправляв усі змінні середовища (process.env) на сторонній сервер, що є серйозною загрозою безпеці.
«Коли я запитав, чому взагалі щось запускається, мені відповіли, що це „частина процесу“. Після цього мене кілька разів наполегливо просили все ж запустити проєкт. Після кількох відмов розмова дуже швидко завершилася. Було знайдено кілька небезпечних місць. Зокрема код, який дозволяв віддалено виконувати довільний код: const executor = new Function („require“, response.data);
executor (require);
Також був код, який відправляв увесь process.env назовні. Коли я пізніше почав розбиратися, відповіддю сервера був JSON з моєю IP-адресою. Саме по собі це не критично, але сам механізм є вкрай небезпечним.
Якщо цей допис допоможе комусь бути уважнішим, значить, його було написано не дарма», — каже Микита.
Розробник радить ніколи не запускати незнайомий код без повного розуміння його дії. «Закривати всі порти та оновлювати SSH-ключі після підозрілих дій; перевіряти код на потенційно небезпечні ділянки, наприклад за допомогою AI-інструментів; бути обережним з новими GitHub-організаціями і завантаженням проєктів у локальне середовище», — дає поради айтівець.
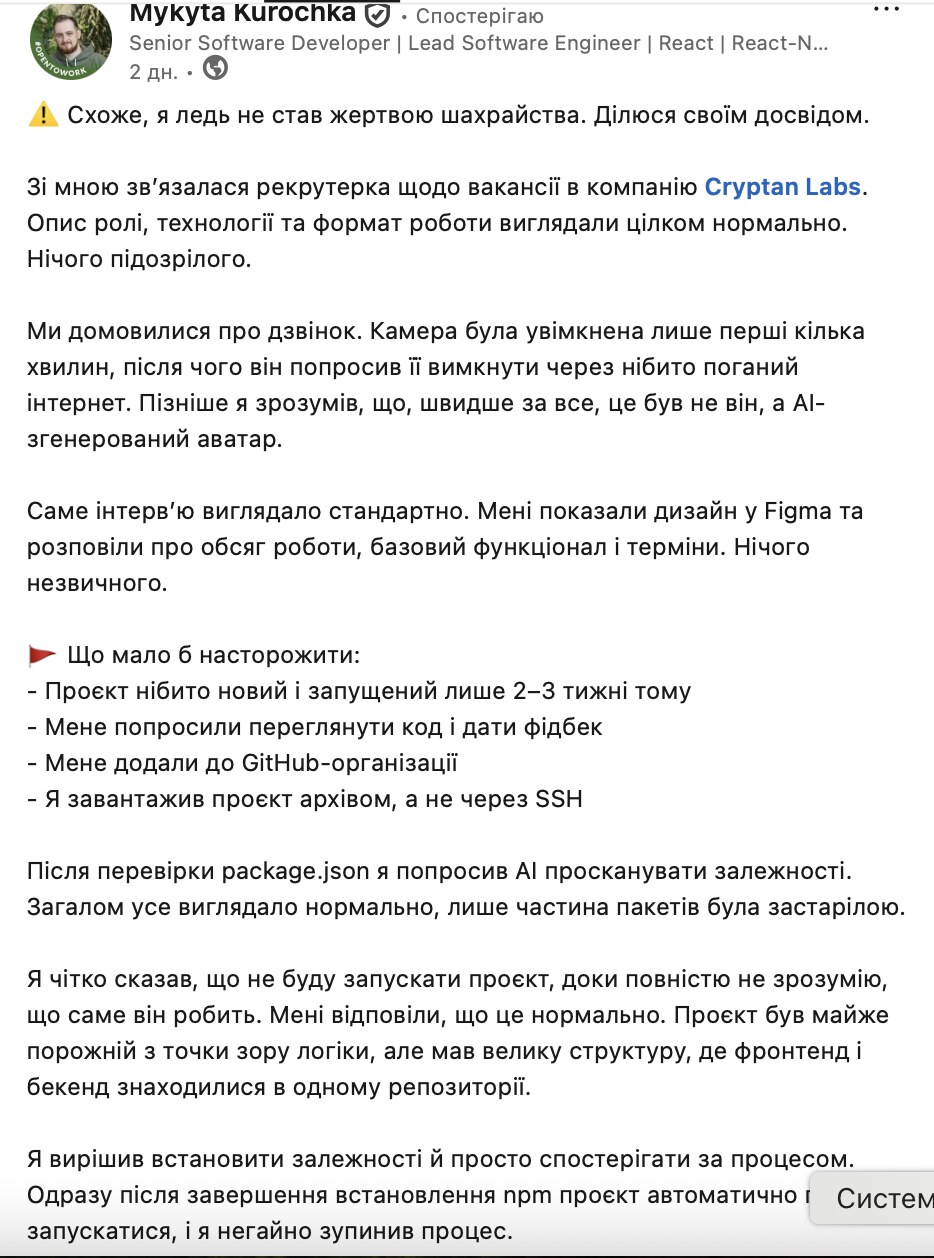
Микита підкреслює, що його досвід може стати попередженням для інших: «Якщо цей допис допоможе комусь бути уважнішим, значить, його було написано не дарма».
Головний редактор HMStudio. Відповідає за редакційну політику журналу, технічний розвиток сайту та якість публікацій. Має досвід у веброзробці, адмініструванні серверів і SEO, тому дбає, щоб новини швидко з'являлися на сайті й зручно читалися з будь-якого пристрою.